 English
 العربية
 bosanski jezik
 Български
 Català
 粤语
 中文(漢字)
 Hrvatski
 Čeština
 Dansk
 Nederlands
 Eesti keel
 Suomi
 Français
 Deutsch
 Ελληνικά
 עברית
 Magyar
 Italiano
 日本語
 한국어
 Latviešu valoda
 Bahasa Melayu
 Norsk
 پارسی
 Polski
 Português
 Română
 Русский
 Cрпски језик
 Slovenčina
 Slovenščina
 Español
 Svenska
 தமிழ்
 ภาษาไทย
 Tiếng Việt
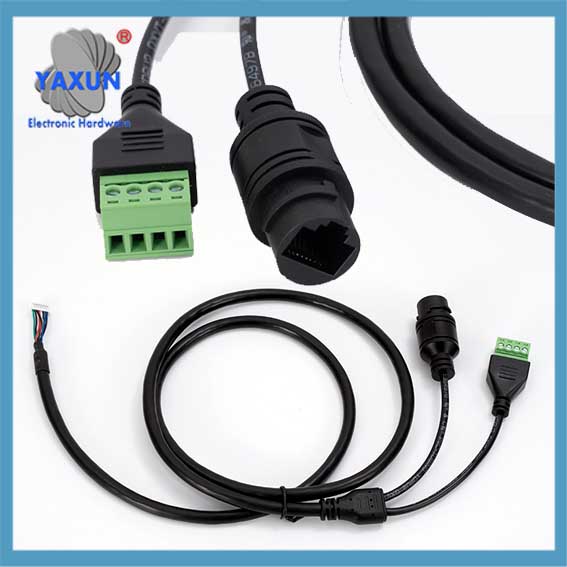
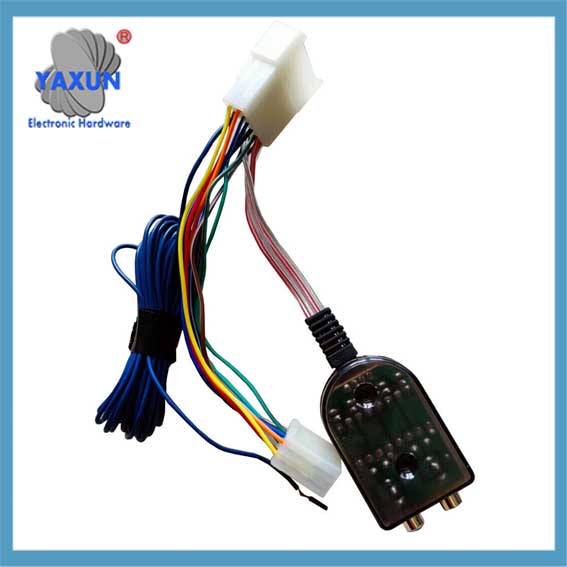
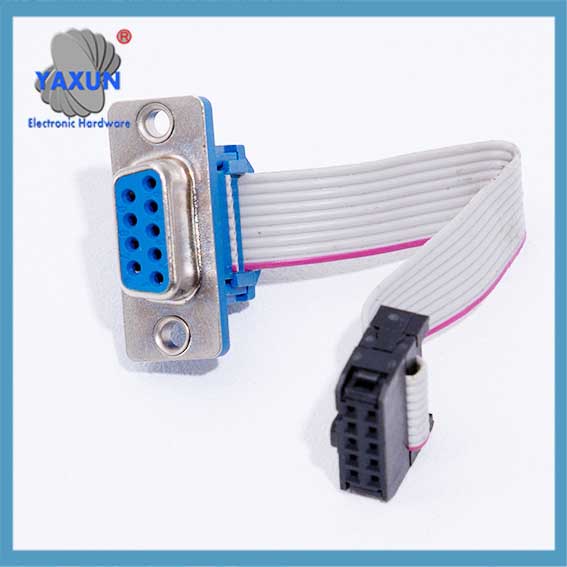
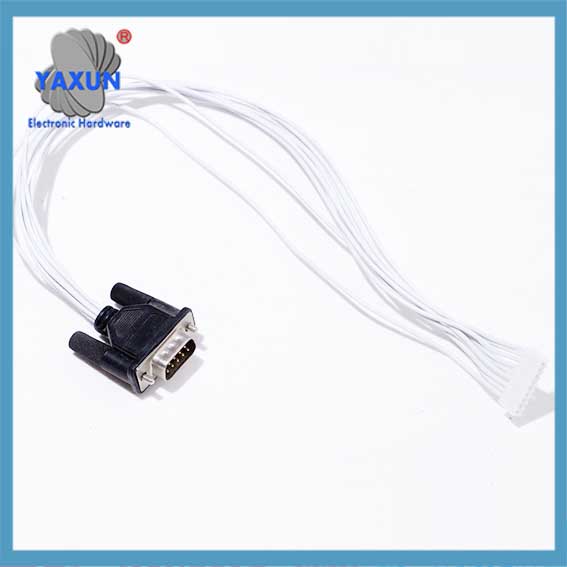

Collega e usa (PnP) era originariamente un termine per l'hardware del computer. Si riferisce alla capacità di rilevare automaticamente le risorse hardware quando un nuovo dispositivo esterno viene aggiunto a un'auto o a un computer senza la necessità di riconfigurare o installare manualmente i driver. Dopo, venne anche a significare cavi hot-plug, il che significa aggiungere o rimuovere direttamente i dispositivi hardware quando il computer è acceso, come collegare e scollegare una USB.
Nel campo della comunicazione dei dati, nelle soluzioni di rete, I cablaggi plug-and-play si riferiscono a dispositivi di rete e terminali di accesso che possono accedere automaticamente alla rete per completare la configurazione e l'implementazione senza configurazione manuale dopo l'accesso alla rete.
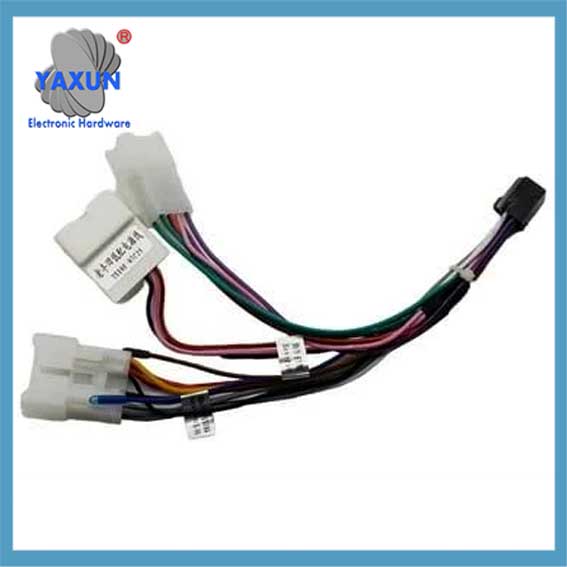
 Cablaggio plug and play per altoparlante per auto Toyota Lexus |
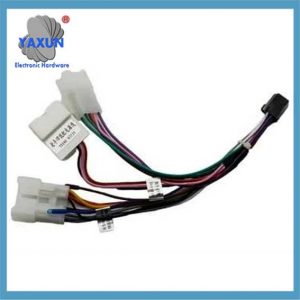 per te, Cablaggio Plug and Play standard Toyota per auto |
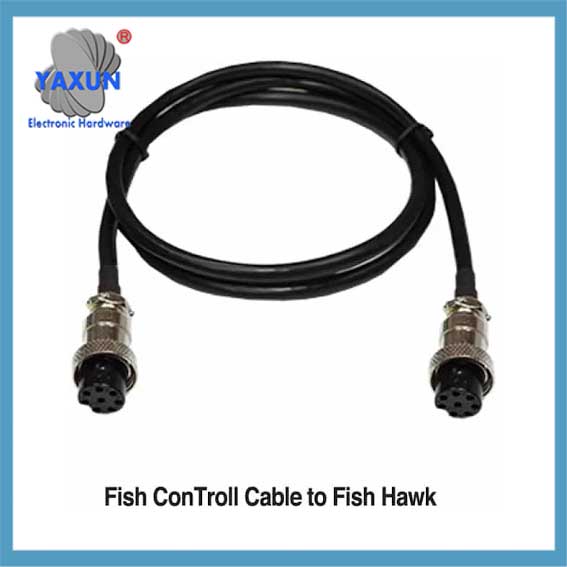
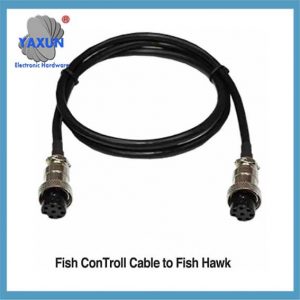 standard 7 Spina di controllo Pin Fish & Gioca a Cablaggio |
Perché la rete del campus necessita di cablaggi plug-and-play?
Con il rapido sviluppo della tecnologia di rete, anche la portata delle reti aziendali è in espansione. I clienti aziendali devono gestire e mantenere da centinaia a migliaia di dispositivi. Il lavoro consumato nelle prime fasi di pianificazione e distribuzione, come l'installazione iniziale e la configurazione delle apparecchiature, e aggiornamenti delle attrezzature, rappresenta un terzo o anche di più dell’intero ciclo operativo e di gestione della rete, e la maggior parte di questi compiti sono lavori semplici e ripetitivi. Perciò, i clienti sono sempre più desiderosi di semplificare l'installazione delle apparecchiature di rete, gestione del periodo di distribuzione, e successivi aggiornamenti del software delle apparecchiature per migliorare l'efficienza.
Inoltre, con la continua divulgazione e applicazione dell’Internet delle cose, aumentano le tipologie e il numero dei terminali che accedono alla rete del campus. Soprattutto nelle reti di campus di grandi e medie dimensioni, oltre a PC e cellulari, ci sono anche terminali stupidi come i telefoni IP, stampanti, e telecamere IP. È necessario collegare alla rete del campus un gran numero di tipi diversi di terminali, il che comporta grandi difficoltà nella gestione dei terminali intranet del campus. Perché il tradizionale sistema di gestione della rete può visualizzare solo l'IP e il MAC del terminale di accesso, è impossibile gestire il terminale in modo più preciso. Se è necessario pianificare e implementare diversi tipi di terminali, è necessario implementare diversi servizi e politiche di rete. L'amministratore deve configurare manualmente ciascun tipo di terminale in base al piano, e la configurazione del servizio è complessa e l'operazione è macchinosa. È inoltre urgentemente necessaria l’identificazione automatica delle apparecchiature terminali e dei cavi di collegamento plug-and-play.
La nuova generazione di soluzioni automatizzate di cavi di connessione plug-and-play è progettata per aiutare gli utenti a semplificare il processo di installazione della rete, e fornire servizi di distribuzione automatizzata per le reti che devono essere nuovamente implementate tramite controller SDN. Realizza inoltre la perfetta combinazione tra la pianificazione dell'implementazione pre-rete e la manutenzione post-rete, migliorando notevolmente l’efficienza della gestione, del funzionamento e della manutenzione della rete. Riduce efficacemente i costi di manodopera e tempo e presenta i seguenti vantaggi:
Visualizzazione: Il processo operativo degli amministratori di rete e degli installatori è un'interfaccia operativa completamente grafica, tra cui: visualizzazione dell'interfaccia di configurazione e visualizzazione della pianificazione della rete.
Alta efficienza: Predistribuendo i servizi sul controller SDN (come il controller iMaster NCE-Campus), il processo end-to-end può essere abbreviato durante il processo di distribuzione vero e proprio. La distribuzione manuale che prima richiedeva diversi giorni ora può essere completata in poche ore.
Meno errori: Tutte le configurazioni vengono eseguite tramite operazioni grafiche sul controller SDN, riducendo la probabilità di errori nella configurazione della riga di comando. Gli errori di connessione possono essere percepiti in tempo reale attraverso il controller SDN per una rapida risoluzione dei problemi.
 Cablaggio di collegamento Plug and Play per batterie per auto |
 Cablaggio plug and play per connessione dati e segnale |
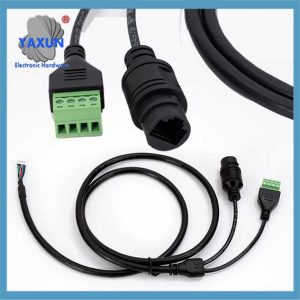 Telecamera di sicurezza, cablaggio di collegamento plug and play della rete di alimentazione |
Qual è il processo plug-and-play per i dispositivi di rete?
Prendiamo come esempio gli interruttori, nella rete del campus cloud, la rete è progettata secondo una forma ad albero gerarchico, e ci sono molti interruttori sotto lo strato principale. Il plug-and-play degli switch del livello di accesso e di aggregazione può migliorare l'efficienza della distribuzione e semplificare il carico di lavoro di distribuzione.
Lo switch del livello core completa la connessione in direzione sud con il controller SDN tramite la riga di comando, e quindi utilizza lo switch del livello core come dispositivo root della sottorete di gestione. Gli switch sotto il livello core vengono messi online sul controller SDN tramite DHCP, realizzando plug-and-play di interruttori sotto lo strato centrale.
Come mostrato nella figura sopra, il processo plug-and-play dello switch di aggregazione SwitchA è il seguente:
L'amministratore distribuisce la funzione del server DHCP sul dispositivo di livello core (può anche essere un dispositivo server DHCP separato nella rete), abilita la funzione DHCP su VLANIF1, e configura l'opzione DHCP 148 opzione. Contiene lo stato di abilitazione NETCONF del dispositivo, le informazioni su URL/IP e numero di porta del controller SDN.
Dopo lo switch del livello principale, SwitchA viene avviato con una configurazione vuota, utilizzerà VLANIF1 per avviare attivamente una richiesta al server DHCP per impostazione predefinita.
Poiché tutte le porte dello switch vengono aggiunte alla VLAN 1 per impostazione predefinita quando lascia la fabbrica, lo switch principale e lo switch che avvia la richiesta possono comunicare tra loro nella VLAN 1.
Dopo aver ricevuto la richiesta, lo switch principale come server DHCP risponderà allo switch SwitchA con un messaggio DHCP che trasporta l'opzione 148 opzione.
Secondo il contenuto dell'Opzione 148 opzione, lo switch SwitchA abilita la funzione NETCONF e ottiene le informazioni su URL/IP e numero di porta del controller SDN.
Dopo lo switch, SwitchA ottiene le informazioni su URL/IP e numero di porta del controller SDN, utilizzerà le informazioni sull'URL/IP e sul numero di porta del controller SDN per registrarsi e autenticarsi con il controller SDN.
Dopo che lo switch SwitchA è stato registrato e autenticato sul controller SDN, il controller SDN invierà automaticamente la configurazione a SwitchA secondo la preconfigurazione impostata dall'amministratore (inclusa la VLAN PnP), completare l'inizio di SwitchA, e ottenere il plug-and-play.
Nel processo plug-and-play dei dispositivi di rete, c'è un concetto importante, VLAN PnP, chiamata anche VLAN di gestione della negoziazione automatica, che si riferisce alla VLAN utilizzata quando il controller SDN gestisce switch o AP.
Inizialmente, lo switch di aggregazione e lo switch di accesso utilizzano la VLAN funzionale 1 per registrarsi e andare online con il controller SDN. Per migliorare l'affidabilità della rete, gli amministratori generalmente non utilizzano la VLAN 1 come VLAN di gestione, perché VLAN 1 è la VLAN predefinita dello switch, e tutte le porte dello switch vengono aggiunte alla VLAN 1 per impostazione predefinita, quindi VLAN 1 è più probabile che generi tempeste di trasmissione, che incidono sulle comunicazioni aziendali. Perciò, dopo che lo switch di aggregazione e lo switch di accesso vanno online utilizzando la VLAN 1, devono passare automaticamente alla VLAN di gestione impostata in base alla configurazione SDN. Questa VLAN di gestione commutata automaticamente è chiamata PnP VLAN.
Nella rete universitaria, per facilitare la manutenzione della rete, la VLAN PnP utilizzata dalla rete cablata e dalla rete wireless sono generalmente impostate su VLAN diverse, che sono chiamate rispettivamente VLAN PnP cablata e VLAN PnP wireless. La VLAN PnP utilizzata dallo switch è denominata VLAN PnP cablata, e la VLAN utilizzata dall'AP è chiamata wireless
Il processo di commutazione della VLAN PnP è il seguente:
Il dispositivo di aggregazione e il dispositivo di accesso utilizzano la VLAN 1 per registrarsi e andare online sul controller SDN.
Il controller SDN invia la VLAN PnP preconfigurata al dispositivo di aggregazione e al dispositivo di accesso.
Il dispositivo di aggregazione e il dispositivo di accesso si registrano nuovamente e vanno online utilizzando la VLAN PnP negoziata per ottenere il plug-and-play.
Qual è il processo plug-and-play del terminale di accesso?
Il processo specifico è mostrato nella figura seguente. Include il plug-and-play dei dispositivi terminali: identificazione del terminale e rilevamento delle anomalie del terminale.
Il personale operativo e di manutenzione della rete pre-implementa le librerie di impronte digitali dei terminali note e le policy relative al tipo di terminale in iMaster NCE-Campus.
Quando un terminale accede alla rete, il dispositivo estrae automaticamente l’impronta digitale del terminale e la segnala a iMaster NCE-Campus.
Il sistema di gestione identifica il tipo di terminale in base all'impronta digitale del terminale ed emette politiche basate sul tipo di terminale per ottenere il plug-and-play dei dispositivi terminali e migliorare l'efficienza dell'accesso al terminale.
Per terminali di tipo sconosciuto, quando il terminale accede alla rete, i terminali dello stesso tipo vengono identificati automaticamente attraverso l'apprendimento del clustering AI e accedono automaticamente alla rete attraverso l'etichettatura manuale nel sistema di gestione e controllo intelligente. Dopo che il terminale accede alla rete, il dispositivo rileva il traffico del terminale in tempo reale. Quando il dispositivo rileva che il traffico del terminale è troppo grande o l'IP/MAC del terminale viene ripetuto attraverso un'analisi intelligente, emette automaticamente una politica di isolamento al terminale anomalo.