 English
 العربية
 bosanski jezik
 Български
 Català
 粤语
 中文(漢字)
 Hrvatski
 Čeština
 Dansk
 Nederlands
 Eesti keel
 Suomi
 Français
 Deutsch
 Ελληνικά
 עברית
 Magyar
 Italiano
 日本語
 한국어
 Latviešu valoda
 Bahasa Melayu
 Norsk
 پارسی
 Polski
 Português
 Română
 Русский
 Cрпски језик
 Slovenčina
 Slovenščina
 Español
 Svenska
 தமிழ்
 ภาษาไทย
 Tiếng Việt
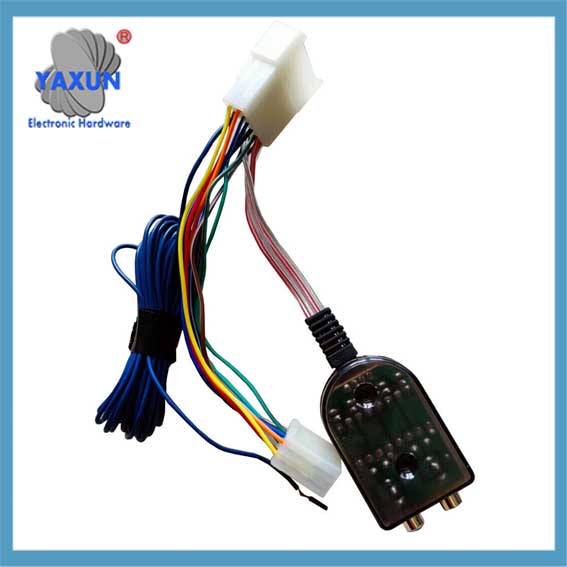

Branchez et jouez (PnP) était à l'origine un terme désignant le matériel informatique. Il fait référence à la capacité de détecter automatiquement les ressources matérielles lorsqu'un nouveau périphérique externe est ajouté à une voiture ou un ordinateur sans avoir besoin de reconfigurer ou d'installer manuellement les pilotes.. Plus tard, cela signifiait également brancher des câbles à chaud, ce qui signifie ajouter ou supprimer directement des périphériques matériels lorsque l'ordinateur est allumé, comme brancher et débrancher une clé USB.
Dans le domaine des communications de données, dans les solutions réseau, les faisceaux de câbles plug-and-play font référence aux périphériques réseau et aux terminaux d'accès qui peuvent accéder automatiquement au réseau pour terminer la configuration et le déploiement sans configuration manuelle après avoir accédé au réseau.
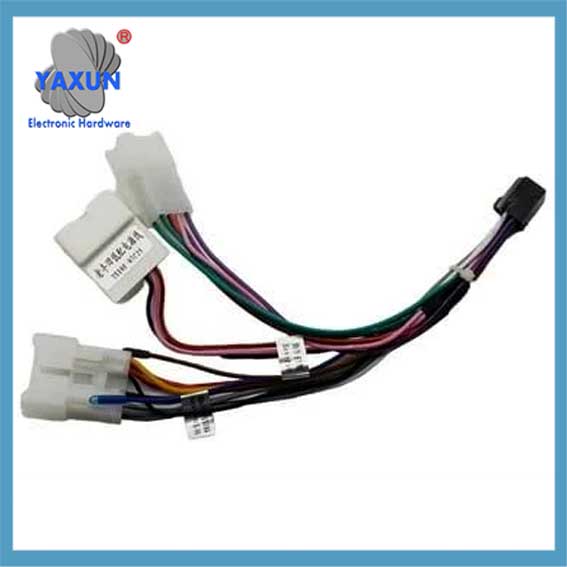
 Faisceau de câblage Plug and Play pour haut-parleur de voiture Toyota Lexus |
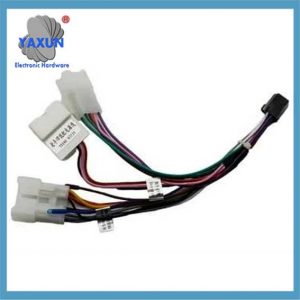 pour toi, Faisceau de câbles Plug and Play standard Toyota pour voiture |
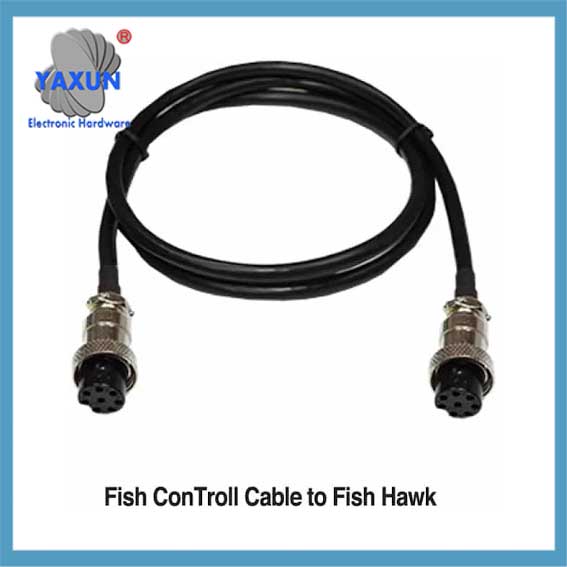
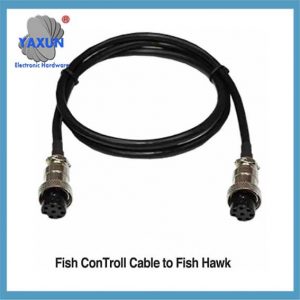 standard 7 Prise de contrôle du poisson à broche & Jouer au faisceau de câbles |
Pourquoi le réseau du campus a-t-il besoin de faisceaux de câbles plug-and-play?
Avec le développement rapide de la technologie des réseaux, l'échelle des réseaux d'entreprise s'étend également. Les entreprises clientes doivent gérer et entretenir des centaines, voire des milliers d'appareils.. Le travail consommé lors des premières étapes de planification et de déploiement, tels que l'installation initiale et la configuration de l'équipement, et mises à niveau des équipements, représente un tiers, voire plus, de l'ensemble du cycle de gestion et d'exploitation du réseau, et la plupart de ces tâches sont un travail simple et répétitif. Donc, les clients sont de plus en plus désireux de simplifier l’installation des équipements réseau, gestion de la période de déploiement, et mises à niveau ultérieures du logiciel de l'équipement pour améliorer l'efficacité.
En outre, avec la vulgarisation et l'application continues de l'Internet des objets, les types et le nombre de terminaux accédant au réseau du campus augmentent. Surtout dans les réseaux de campus de grande et moyenne taille, en plus des PC et des téléphones portables, il existe aussi des terminaux stupides comme les téléphones IP, imprimantes, et caméras IP. Un grand nombre de terminaux différents doivent être connectés au réseau du campus, ce qui apporte de grandes difficultés à la gestion des bornes intranet du campus. Parce que le système de gestion de réseau traditionnel ne peut afficher que l'IP et le MAC du terminal d'accès, il est impossible de gérer le terminal plus finement. Si différents types de terminaux doivent être planifiés et déployés, différents services et politiques réseau doivent être déployés. L'administrateur doit configurer manuellement chaque type de terminal selon le plan, et la configuration du service est complexe et l'opération est lourde. L'identification automatique des équipements terminaux et des câbles de connexion plug-and-play est également nécessaire de toute urgence..
La nouvelle génération de solutions de câbles de connexion automatisées plug-and-play est conçue pour aider les utilisateurs à simplifier le processus d'installation du réseau., et fournir des services de déploiement automatisés pour les réseaux qui doivent être nouvellement déployés via des contrôleurs SDN. Il réalise également la combinaison transparente de la planification du déploiement pré-réseau et de la maintenance post-réseau., améliorant considérablement l'efficacité de la gestion, de l'exploitation et de la maintenance du réseau. Il réduit efficacement les coûts de main-d'œuvre et de temps et présente les avantages suivants:
Visualisation: Le processus de fonctionnement des administrateurs réseau et des ingénieurs d'installation est une interface de fonctionnement entièrement graphique, y compris: visualisation de l'interface de configuration et visualisation de la planification du réseau.
Haute efficacité: En pré-déployant des services sur le contrôleur SDN (comme le contrôleur iMaster NCE-Campus), le processus de bout en bout peut être raccourci pendant le processus de déploiement réel. Le déploiement manuel qui prenait plusieurs jours peut désormais être réalisé en quelques heures.
Moins d'erreurs: Toutes les configurations sont effectuées via des opérations graphiques sur le contrôleur SDN, réduire la probabilité d'erreurs dans la configuration de la ligne de commande. Les erreurs de connexion peuvent être perçues en temps réel via le contrôleur SDN pour un dépannage rapide.
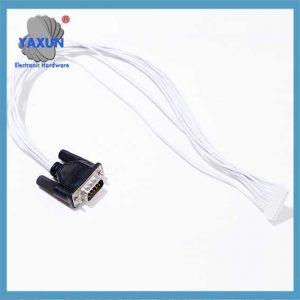 Faisceau de connexion Plug and Play pour batteries de voiture |
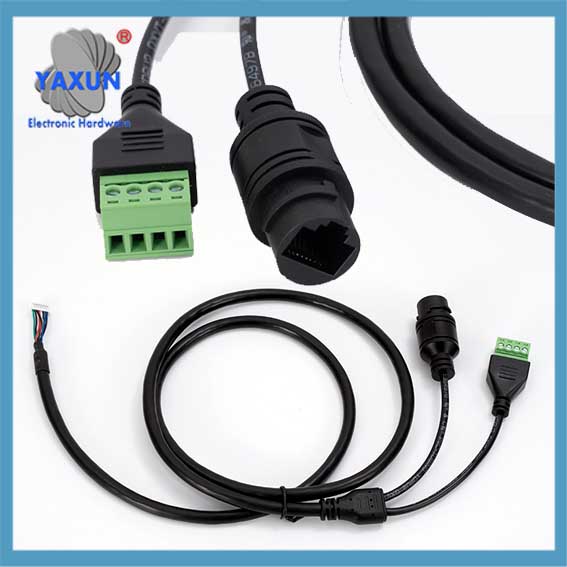
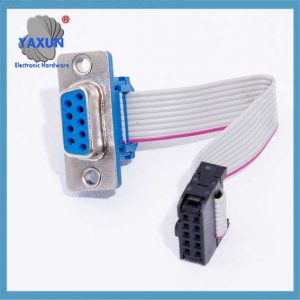 Faisceau de connexion Plug and Play pour la connexion des données et des signaux |
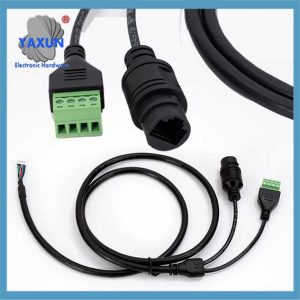 Caméra de sécurité, faisceau de connexion plug and play au réseau électrique |
Quel est le processus plug-and-play pour les périphériques réseau?
Prendre les commutateurs comme exemple, dans le réseau de campus cloud, le réseau est conçu sous forme d'arborescence hiérarchique, et il y a de nombreux commutateurs sous la couche principale. Le plug-and-play des commutateurs de couche d'agrégation et d'accès peut améliorer l'efficacité du déploiement et simplifier la charge de travail de déploiement..
Le commutateur de couche principale termine la connexion vers le sud avec le contrôleur SDN via la ligne de commande, puis utilise le commutateur de couche principale comme périphérique racine du sous-réseau de gestion. Les commutateurs situés sous la couche principale sont mis en ligne sur le contrôleur SDN via DHCP, réalisation de commutateurs plug-and-play situés sous la couche centrale.
Comme le montre la figure ci-dessus, le processus plug-and-play du commutateur d'agrégation SwitchA est le suivant:
L'administrateur déploie la fonction de serveur DHCP sur le périphérique de couche principale (il peut également s'agir d'un serveur DHCP distinct dans le réseau), active la fonction DHCP sur VLANIF1, et configure l'option DHCP 148 option. Il contient l'état d'activation NETCONF de l'appareil, les informations URL/IP et numéro de port du contrôleur SDN.
Après le démarrage du commutateur de couche principale, SwitchA avec une configuration vide, il utilisera VLANIF1 pour lancer activement une requête au serveur DHCP par défaut.
Puisque tous les ports du commutateur sont ajoutés au VLAN 1 par défaut à la sortie d'usine, le commutateur principal et le commutateur qui initie la requête peuvent communiquer entre eux en VLAN 1.
Après avoir reçu la demande, le commutateur principal en tant que serveur DHCP répondra au commutateur SwitchA avec un message DHCP portant l'option 148 option.
Selon le contenu de l'Option 148 option, le switch SwitchA active la fonction NETCONF et obtient les informations URL/IP et numéro de port du contrôleur SDN.
Une fois le commutateur SwitchA obtenu les informations URL/IP et numéro de port du contrôleur SDN, il utilisera les informations URL/IP et numéro de port du contrôleur SDN pour s'inscrire et s'authentifier auprès du contrôleur SDN.
Une fois le commutateur SwitchA enregistré et authentifié sur le contrôleur SDN, le contrôleur SDN enverra automatiquement la configuration à SwitchA selon la pré-configuration définie par l'administrateur (y compris le VLAN PnP), terminer le démarrage de SwitchA, et réalisez le plug-and-play.
Dans le processus plug-and-play des périphériques réseau, il y a un concept important, VLAN PnP, également appelé VLAN de gestion d'auto-négociation, qui fait référence au VLAN utilisé lorsque le contrôleur SDN gère les commutateurs ou les points d'accès.
Initialement, le commutateur d'agrégation et le commutateur d'accès utilisent un VLAN fonctionnel 1 pour vous inscrire et vous connecter avec le contrôleur SDN. Pour améliorer la fiabilité du réseau, les administrateurs n'utilisent généralement pas de VLAN 1 comme VLAN de gestion, parce que le VLAN 1 est le VLAN par défaut du commutateur, et tous les ports du commutateur sont ajoutés au VLAN 1 par défaut, donc VLAN 1 est plus susceptible de générer des tempêtes de diffusion, affectant les communications d'entreprise. Donc, une fois le commutateur d'agrégation et le commutateur d'accès mis en ligne à l'aide du VLAN 1, ils doivent basculer automatiquement vers le VLAN de gestion défini en fonction de la configuration SDN. Ce VLAN de gestion automatiquement commuté est appelé PnP VLAN.
Dans le réseau du campus, afin de faciliter la maintenance du réseau, le VLAN PnP utilisé par le réseau filaire et le réseau sans fil sont généralement définis sur des VLAN différents, qui sont appelés respectivement VLAN PnP filaire et VLAN PnP sans fil. Le VLAN PnP utilisé par le switch est appelé VLAN PnP filaire, et le VLAN utilisé par l'AP est appelé sans fil
Le processus de commutation PnP VLAN est le suivant:
Le périphérique d'agrégation et le périphérique d'accès utilisent le VLAN 1 pour vous inscrire et vous connecter sur le contrôleur SDN.
The SDN controller sends the pre-configured PnP VLAN to the aggregation device and access device.
The aggregation device and access device re-register and go online using the negotiated PnP VLAN to achieve plug-and-play.
What is the plug-and-play process of the access terminal?
The specific process is shown in the figure below. Plug-and-play of terminal devices includes: terminal identification and terminal anomaly detection.
Network operation and maintenance personnel pre-deploy known terminal fingerprint libraries and terminal type policies in iMaster NCE-Campus.
When a terminal accesses the network, the device automatically extracts the terminal’s fingerprint and reports it to iMaster NCE-Campus.
Le système de gestion identifie le type de terminal sur la base de l'empreinte digitale du terminal et émet des politiques basées sur le type de terminal pour obtenir une fonctionnalité plug-and-play de dispositifs terminaux et améliorer l'efficacité d'accès au terminal..
Pour les terminaux de type inconnu, lorsque le terminal accède au réseau, les terminaux du même type sont automatiquement identifiés grâce à l'apprentissage du clustering IA et accèdent automatiquement au réseau via un étiquetage manuel dans le système de gestion et de contrôle intelligent. Une fois que le terminal a accédé au réseau, l’appareil détecte le trafic du terminal en temps réel. Lorsque l'appareil détecte que le trafic du terminal est trop important ou que l'IP/MAC du terminal est répété grâce à une analyse intelligente, il émet automatiquement une politique d'isolement au terminal anormal.